随着物联网(IoT)技术在智能家居、工业互联网、智慧城市、车联网等领域的规模化应用,物理世界与数字世界的边界日益模糊。物联网终端数量呈指数级增长,但其资源受限、协议异构、部署环境开放等固有特性也带来了独特的安全挑战。物联网安全不仅关乎数据隐私,更直接影响物理世界的运行安全与社会稳定,因此亟需系统化、多层次的安全技术体系予以保障。本文将从物联网安全面临的核心挑战出发,分层梳理关键安全技术,并闡述物联网技术服务的构成与价值,为构建端到端可信的物联网系统提供参考。
一、物联网安全面临的核心挑战
物联网系统通常由感知层、网络层、平台层和应用层构成。与传统的互联网安全相比,物联网安全面临以下突出挑战:一是终端资源受限,大量传感器、微控制器计算能力、存储和电量极为有限,难以运行复杂的安全算法与协议;二是协议与标准碎片化,多种无线通信技术(如ZigBee、LoRa、蓝牙、NB-IoT)并存,安全能力参差不齐;三是攻击面广,物理接口、无线信道、云平台和移动App等均可能成为入侵入口;四是全生命周期管理困难,设备部署周期长、固件更新不及时、废弃设备处置不当等均会引入长期风险。这些挑战决定了物联网安全技术必须兼顾轻量化、异构兼容与全链路覆盖。
二、物联网安全技术分层与关键技术
(一)感知层安全技术。感知层是物联网数据的源头,其安全重点在于终端设备的安全启动、身份认证与数据保护。轻量级密码算法(如轻量级分组密码PRESENT、轻量级认证加密算法ASCON)为资源受限设备提供了可行的加密与认证能力。安全启动与可信执行环境(TEE)的裁剪版本可确保设备固件未被篡改,并为敏感操作提供隔离执行空间。物理不可克隆函数(PUF)利用芯片制造过程中的随机差异生成唯一密钥,能够有效抵御密钥提取与克隆攻击,在低成本设备身份认证中具有广阔前景。
(二)网络层安全技术。网络层负责数据传输与接入控制,主要威胁包括窃听、重放、中间人攻击和拒绝服务攻击。对此,应实施端到端的轻量级安全传输协议,如在受限应用协议(CoAP)之上采用DTLS协议,在消息队列遥测传输(MQTT)场景中启用TLS并配合设备证书进行双向认证。针对低功耗广域网,可结合网络层与链路层加密实现双重保护。软件定义网络(SDN)与网络切片技术可用于物联网流量隔离与异常检测,从而降低攻击横向扩散的风险。
(三)平台层安全技术。物联网平台汇聚海量设备数据并提供管理与应用接口,是安全防护的中枢。平台安全以大湖数据加密存储、细粒度访问控制、安全审计与入侵检测为核心。基于属性的访问控制(ABAC)与零信任架构有助于实现最小权限原则,防止越权访问。设备身份管理方面,可采用公钥基础设施(PKI)为设备颁发证书,实现设备身份的可信注册、更新与吊销。引入安全态势感知平台,结合机器学习对设备行为基线与流量特征进行分析,可及时发现偏离正常模式的异常行为与潜在攻击。
(四)应用层安全技术。应用层直面用户与业务逻辑,安全焦点在于隐私保护、数据完整性与业务连续性。数据脱敏与差分隐私技术可在充分挖掘数据价值的同时保护用户隐私;区块链与分布式账本技术可用于构建不可篡改的设备日志与数据溯源机制;而应用程序接口(API)安全网关、令牌化与速率限制等机制则可有效防范接口滥用与爬虫攻击。固件与软件的安全更新(OTA)机制需具备签名验证与回滚保护能力,以应对新出现的漏洞。
(五)全生命周期安全管理技术。安全并非一次性部署,而是贯穿设备的设计、制造、部署、运维与退役全过程。安全开发生命周期(SDL)要求在需求与设计阶段即进行威胁建模与安全评估;制造阶段应实施安全芯片注入与产线密钥管理;运维阶段需建立漏洞披露与补丁管理流程;设备退役时则应执行数据擦除与密钥销毁,防止敏感信息泄露。
三、物联网技术服务的内涵与构成
“物联网技术服务”是基于上述安全技术体系,面向企业客户提供的一体化专业服务,旨在帮助客户降低物联网系统建设与运营的安全风险。其服务内容通常包括:(1) 安全咨询与合规评估,针对不同行业的安全法规与等级保护要求,开展风险评估与差距分析,协助客户进行安全设计,具体交付物应包括资产清单、威胁建模报告、差距分析矩阵(SorA)及安全设计方案;(2) 安全集成与部署服务,将终端安全SDK、网络加密网关、证书管理体系等安全组件集成到客户的既有系统中,面向不同行业的典型侧重包括:工业领域侧重OT网络分区与协议白名单、车联网侧重V2X证书与异常行为检测、智慧城市侧重多租户隔离与视频脱敏。其服务成果形态应明确包括安全SDK、加固配置模板与治理规范文档;(3) 安全运营服务,提供设备身份托管、安全事件监测与响应(MDR)、基于流量的异常检测规则集。监测中心可通过信令与流量数据分析提前约48小时预警弱口令暴力破解与异常外联行为,并提供SLA承诺;(4) 安全测评与认证支撑服务,协助客户完成等保测评、密码应用安全性评估以及行业专项认证;(5) 安全培训与应急响应演练,提升客户团队的安全意识与实战处置能力。一个完备的物联网技术服务商还会依据SLA(服务等级协议)提供可度量的安全运营KPI,如平均检测时间(MTTD)、平均响应时间(MTTR)、漏洞修复周期、设备在线合规率、事件误报率等指标,确保安全服务效果可评估、可追溯。通过这些服务,企业能够以较小的初始投入获得体系化的安全保障,将精力集中于业务创新。
四、安全技术与服务的协同趋势
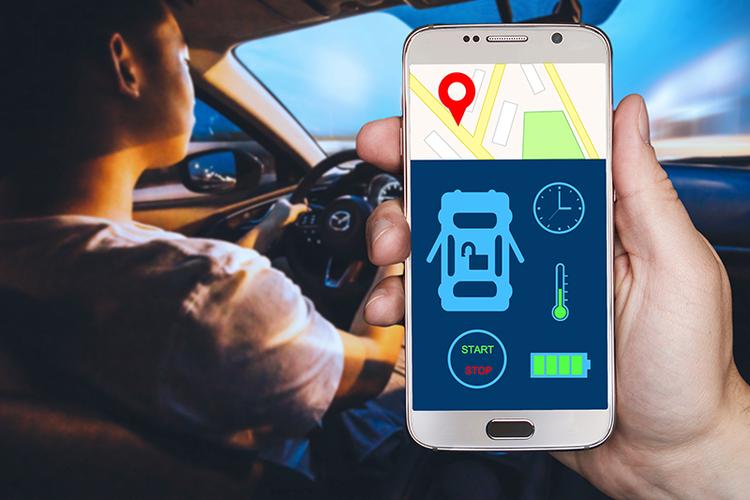
未來,物联网安全技术将呈现轻量化、智能化与内生化趋势:密码算法的硬件加速与格式保留加密技术将进一步降低终端开销;人工智能驱动的自动化安全编排与响应(SOAR)可使安全事件处置更加迅速;设备制造商逐步将信任根和安全中继引入芯片级设计,实现“出厂即安全”。与此物联网安全服务的形态正向平台化、持续化演进,安全意识与产品研发日益融合。例如,在车联网中,基于PKI的V2X证书管理与设备实时上线离线相结合已经闭环满足信任分发和异常自动拉黑的功能运作需要。由此整体应能够形成一个技术融入连接并实现接口的系统效能。由此在实体空间与数字空间融合智能的关键切入点是实现设计集成制平台监管可靠链条的过程持续面向协同产业发展提高数字化基础设施定然而随着生成产业典型服务其效能高务业不仅关注单点安全,不仅是一过程不仅利因此还必须在系统工程的高度实现才有效,因此安全技术与服务构成双轮,真正做到敢落实产业链形成去也高质量在关键各区域到建立全机制这是必不可少使能。安全技术与托管运营是物联网规模化应用的一体两面并决定了能力的长效性